

Создавать и публиковать веб-приложения могут только пользователи с ролями Владелец, Администратор и Редактор рабочего пространства.
Типы прав доступа
Настройте доступ через Студия → Права доступа к веб-приложению или на панели публикации при редактировании приложения. Интеллос предлагает четыре уровня доступа: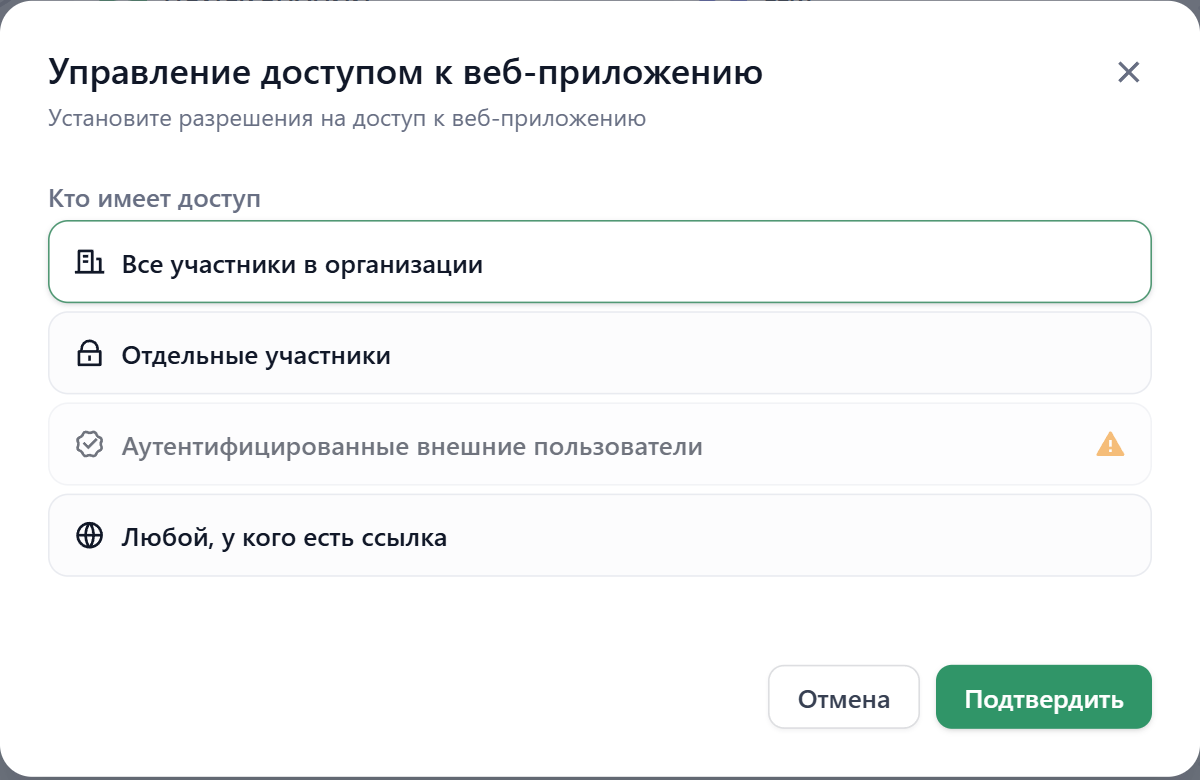
Все участники платформы
Получить доступ к приложению может любой участник вашего рабочего пространства Интеллос Enterprise. Пользователи должны пройти аутентификацию с учётными данными рабочего пространства — пароль, код подтверждения или SSO. Участники могут открыть приложение по прямому URL или со страницы Explorer рабочего пространства.Определённые участники платформы
Настройка по умолчанию для новых приложений. Ограничивает доступ выбранными группами или отдельными участниками вашего рабочего пространства. Идеально подходит для инструментов конкретного отдела или приложений с конфиденциальными данными. Настройте доступ по группам или по отдельным пользователям:- По группам
- По отдельным пользователям
Добавляйте целые группы для автоматического управления правами. Когда человек вступает в группу, он получает доступ к приложению. Когда выходит — доступ отзывается.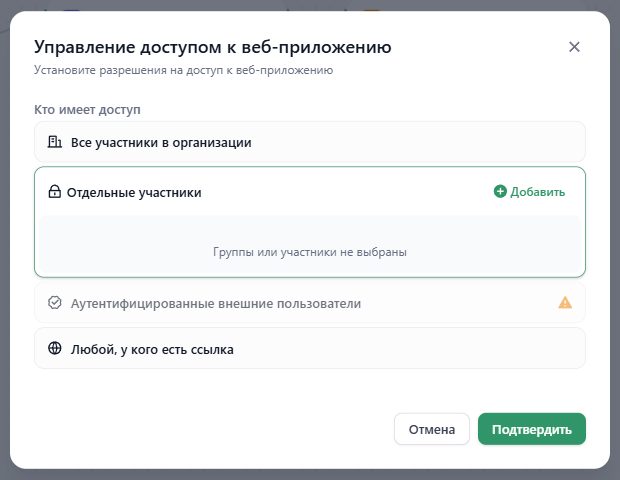
Владельцы, Администраторы и Редакторы рабочего пространства всегда могут редактировать любое приложение в рабочем пространстве. Однако, чтобы пользоваться опубликованным веб-приложением, их всё равно нужно явно добавить в список доступа.
Аутентифицированные внешние пользователи
Пользователи вне вашего рабочего пространства Интеллос Enterprise могут получить доступ к приложению через аутентификацию SSO. Администраторы управляют внешними пользователями через сторонних поставщиков удостоверений, держа их отдельно от внутренних данных рабочего пространства.Крупные предприятия
ИТ-отдел создаёт приложения, другие отделы пользуются ими без присоединения к Интеллос
Внешние партнёры
Предоставляйте ИИ-сервисы поставщикам, подрядчикам или клиентам
Поддержка клиентов
Публичные инструменты для помощи по продукту и консультаций
Если этот вариант недоступен, попросите администратора Интеллос настроить аутентификацию внешних пользователей веб-приложения.
Кто угодно
Аутентификация не требуется. Любой, у кого есть URL, получает мгновенный доступ к вашему приложению. Используйте для публичных демонстраций, клиентских инструментов или открытых ресурсов.Где найти ваши приложения
Участники команды видят все доступные им приложения на странице Explorer рабочего пространства: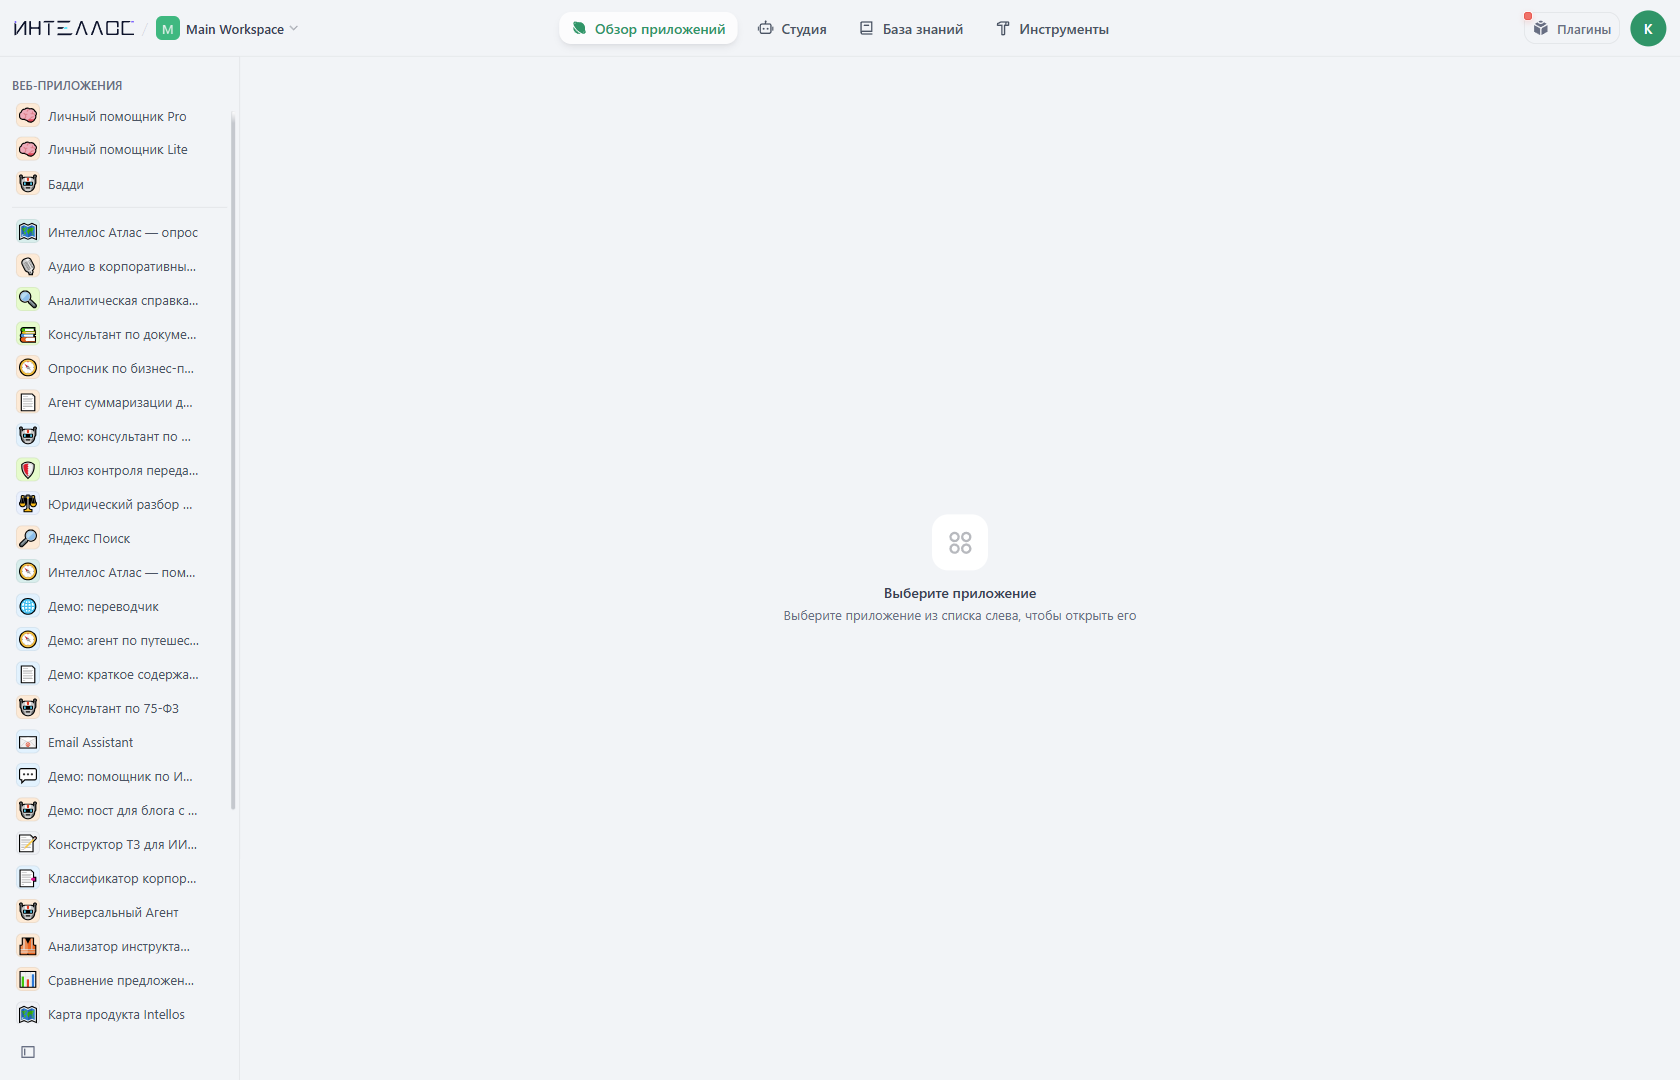
Частые вопросы
Нужно ли переопубликовывать приложение после изменения прав?
Нужно ли переопубликовывать приложение после изменения прав?
Нет. Изменения применяются сразу. Однако пользователям с активными сессиями может потребоваться дождаться истечения сессии, прежде чем новые ограничения вступят в силу.
Как проверить, у кого есть доступ?
Как проверить, у кого есть доступ?
Текущие права смотрите в разделе Кто может получить доступ к веб-приложению в настройках публикации вашего приложения.
Какой уровень прав выбрать?
Какой уровень прав выбрать?
- Все участники: инструменты для внутренней совместной работы
- Определённые участники: приложения конкретного отдела или с конфиденциальными данными
- Внешние пользователи: инструменты для поддержки клиентов и партнёров
- Кто угодно: публичные демонстрации (используйте осторожно)
Влияют ли права веб-приложения на доступ к API?
Влияют ли права веб-приложения на доступ к API?
Нет. Доступ к API управляется отдельно — через API-ключи. Изменение прав веб-приложения не влияет на работу существующего API.